Lumu anunció una nueva integración con CrowdStrike Falcon Next-Gen SIEM para incorporar los datos de compromisos de red identificados por la firma dentro de esa plataforma, con el objetivo de aportar mayor contexto durante la investigación de amenazas, acelerar el triage y responder con mayor rapidez desde un entorno unificado.
En los centros de operaciones de seguridad, los equipos gestionan volúmenes crecientes de datos provenientes de herramientas desconectadas. Esa fragmentación dificulta correlacionar señales y obtener una visión completa de los ataques, lo que puede ralentizar tanto la investigación como la respuesta.
Correlación de señales en una misma plataforma
La integración permite que los compromisos de red detectados por Lumu se incorporen en Falcon Next-Gen SIEM, donde pueden correlacionarse con información de endpoints y otras fuentes de telemetría de seguridad. En ese esquema, la plataforma unifica datos de seguridad a escala y utiliza AI y automatización para acelerar la detección, investigación y respuesta.
El objetivo operativo es sumar contexto sobre la actividad de red y de los usuarios a las investigaciones, sin que los analistas tengan que cambiar de manera constante entre herramientas independientes.
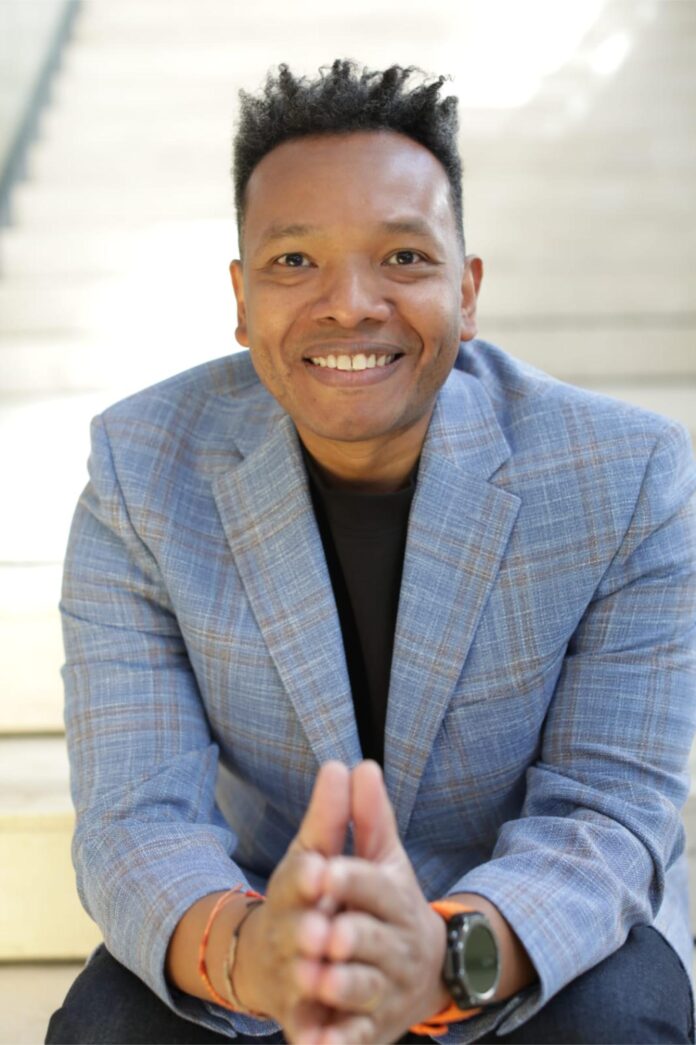
Ricardo Villadiego, fundador y CEO de Lumu, vinculó el anuncio con la necesidad de reducir fricciones en los flujos de trabajo de los equipos de seguridad: “En el panorama actual de amenazas, la velocidad y la visibilidad son fundamentales. Los equipos de seguridad no necesitan más herramientas aisladas, necesitan contexto unificado”. En la misma línea, agregó: “Al incorporar directamente el modelo Continuous Compromise Assessment de Lumu en Falcon Next-Gen SIEM, proporcionamos a los analistas contexto adicional de red junto con el resto de sus datos de seguridad”.
Conectividad nativa y automatización
La integración ofrece conectividad nativa y lista para usar para transmitir los datos de eventos de Lumu a Falcon Next-Gen SIEM. Entre las capacidades incluidas se encuentra la unificación de datos de seguridad, al incorporar compromisos de red junto con información de endpoints afectados y telemetría de terceros.
También apunta a acelerar la cacería e investigación de amenazas, mediante búsquedas y correlaciones de los datos de Lumu con una gama más amplia de telemetría de seguridad, para identificar actividades maliciosas que se desarrollan tanto en entornos de red como en endpoints.
Además, la integración contempla la posibilidad de crear dashboards personalizados: paneles de control y reportes que incorporen datos de compromiso de red junto con otras señales de seguridad dentro de Falcon Next-Gen SIEM.
Por último, los datos de Lumu pueden utilizarse dentro de reglas de correlación y flujos de trabajo de Charlotte Agentic SOAR para identificar amenazas y acelerar la respuesta. La integración ya está disponible y puede consultarse en la ficha de Lumu en CrowdStrike Marketplace.