La primera mitad de 2026 mostró en América Latina una dinámica de ciberamenazas apoyada en técnicas conocidas y en vulnerabilidades antiguas, sin necesidad de recurrir a vulnerabilidades de día cero. En ese período, el volumen de eventos se explicó principalmente por dos vectores operativos: phishing e ingeniería social, con un promedio del 23,66 % de las alertas en la región, y los downloaders o descargadores maliciosos, con el 14,94 %.
En el extremo opuesto, el ransomware tuvo una participación porcentual acotada sobre el total de eventos, con un 0,28 % regional. Sin embargo, el impacto se mantuvo alto por sus implicancias estratégicas, financieras y sobre la continuidad operativa de las organizaciones.
Vulnerabilidades persistentes y documentos maliciosos
El hallazgo técnico más crítico del semestre fue la dependencia sostenida del ecosistema atacante en vulnerabilidades con casi una década de antigüedad. Sobre el total de incidentes de explotación registrados a escala regional, más del 81,8 % se concentró en dos fallas de Microsoft Office divulgadas en 2017: CVE-2017-0199, con el 58,3 % del total de exploits, y CVE-2017-11882, con el 23,5 %.
Mario Micucci, investigador de Seguridad Informática de ESET Latinoamérica, señaló: “Este patrón confirma que la superficie de ataque inicial en América Latina sigue dominada por documentos maliciosos”. En esa secuencia, el especialista precisó que los accesos son aprovechados de inmediato por downloaders intermedios como JS/TrojanDownloader.Agent y Win/TrojanDownloader.VB.
Ingeniería social, robo de credenciales y ransomware
Las campañas de ingeniería social exhibieron un despliegue basado en kits de phishing automatizados e infraestructura reutilizada. La suplantación de identidad corporativa se concentró en plataformas de colaboración y firma digital de uso masivo: DocuSign, WeTransfer y Telegram. La telemetría también identificó el avance del QRishing: en la categoría de QRCode/Phishing, más de dos tercios de la actividad se concentraron en grandes centros corporativos de la región. Además, los documentos PDF maliciosos (PDF/Phishing) se ubicaron entre las principales vías de compromiso corporativo, asociados especialmente a fraudes de facturación electrónica y notificaciones de pago.
Con un promedio regional del 4,83 % de las detecciones, los backdoors, RATs y mecanismos de persistencia se vincularon a webshells alojadas en servidores web, con fuerte prevalencia en plataformas PHP, y a picos de actividad concentrados de familias como JS/Agent. En paralelo, variantes como Win/HoudRat y MSIL/XWorm confirmaron el uso extendido de RATs para control no autorizado y extracción de datos, junto con herramientas de Administración Remota (RMM) de uso dual.
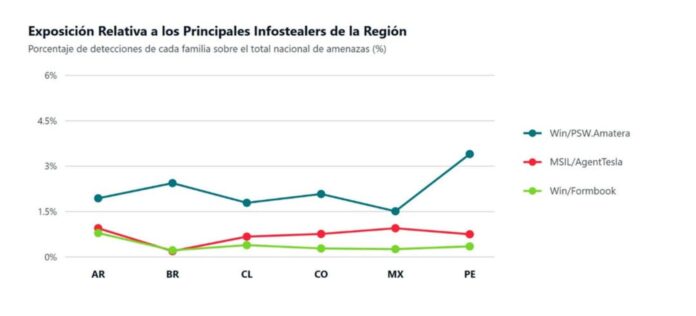
En robo de credenciales, la telemetría distinguió entre infostealers bajo demanda (MaaS) y troyanos bancarios con segmentación geográfica. Win/PSW.Amatera se ratificó como el infostealer más agresivo y difundido; detrás se posicionaron AgentTesla, Formbook y SnakeStealer, junto con LummaStealer y Rhadamanthys. En troyanos bancarios, Grandoreiro encabezó la actividad regional, junto con Mispadu, Mekotio, Casbaneiro y variantes dirigidas como Guildma.
En ransomware, más del 85 % de los eventos mitigados correspondieron a bloqueos preventivos bajo la firma heurística genérica Win/Filecoder. “Esta concentración ilustra la continua mutación y reempaquetado de binarios”, comentó Micucci.