El avance de la inteligencia artificial dentro de las organizaciones ya no se limita a iniciativas formales definidas por áreas de Tecnología o por el Directorio. En paralelo a las estrategias y políticas internas, equipos de trabajo redactan, analizan datos o generan código con herramientas que no siempre pasaron por instancias de autorización, evaluación y supervisión.
Ese fenómeno se conoce como Shadow AI y describe el uso de herramientas o servicios de IA sin que la organización tenga conocimiento de ese uso o sin haber establecido procesos para controlarlo. Suele surgir, en palabras del propio autor, de una intención legítima: resolver tareas con mayor rapidez. El problema aparece cuando esa velocidad desplaza los mecanismos habituales de gestión de riesgos.
Exposición de información y riesgos de terceros
En el caso de la IA generativa, el contenido que se incorpora en cada consulta puede abrir una vía de exposición fuera de los controles corporativos. Contratos, datos personales, código fuente o propiedad intelectual pueden quedar comprometidos al cargarse en una plataforma externa sin validar sus condiciones de seguridad.
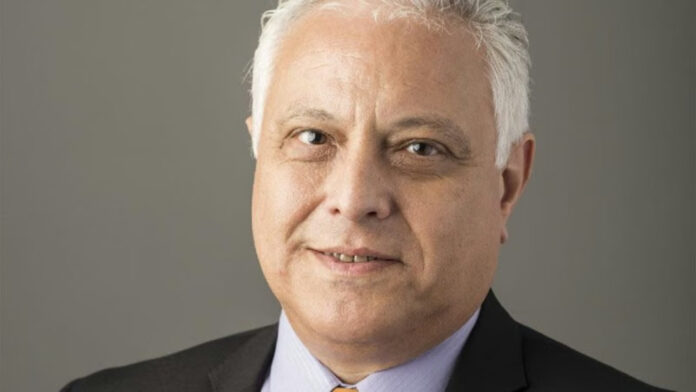
“Para la Tecnología, quizá nada ocurrió. Para la organización, pudo haber ocurrido mucho”, dijo Fabián Descalzo, socio de Ciberseguridad y Gobierno Tecnológico de BDO en Argentina. La advertencia apunta a un rasgo central del fenómeno: no hace falta instalar software ni iniciar un proyecto para que exista un impacto potencial.
Descalzo plantea que reducir Shadow AI a un asunto de ciberseguridad limita la comprensión de sus implicancias. Exponer información en una herramienta no evaluada puede derivar en reclamos, incumplimientos contractuales, costos de investigación, incidentes de privacidad, daño reputacional y pérdida de negocios.
También introduce un riesgo de terceros: una empresa puede evaluar formalmente a sus proveedores y, al mismo tiempo, permitir que plataformas de IA procesen información sin due diligence. En ese escenario, puede desconocer dónde se alojan los datos, cuánto tiempo se conservan, qué subprocesadores intervienen o si el contenido se utiliza para entrenar modelos.
Gobernanza y controles proporcionales
Desde esta perspectiva, el Directorio debe conocer la exposición material, incluyendo casos críticos, información involucrada, impacto económico y responsables. La gobernanza de la IA implica definir quién toma decisiones, cómo se protege la información de terceros y qué responsabilidades corresponden a cada actor.
El enfoque propuesto advierte que bloquear aplicaciones no necesariamente elimina su uso: puede desplazarse hacia cuentas personales o herramientas menos visibles. Por eso, la presencia de Shadow AI también puede funcionar como un indicador de dificultades operativas o de herramientas corporativas que no alcanzan a cubrir las necesidades de los equipos.
La adopción de Trusted AI requiere primero relevar qué soluciones se utilizan, quiénes las proveen y para qué actividades. A partir de esa base, la organización puede definir controles proporcionales al riesgo: no es equivalente generar una imagen de marketing que analizar información financiera, historias clínicas, decisiones crediticias o código fuente.
Las políticas, además, deberían complementarse con formación, responsabilidades claras y controles tecnológicos como clasificación de información, gestión de identidades, monitoreo y DLP (Data Loss Prevention, por sus siglas en inglés). “¿Sabemos cuáles son nuestros datos críticos, dónde están y quién puede utilizarlos?”, dijo Descalzo.
Como marco para integrar la IA a procesos formales, el especialista mencionó la ISO/IEC 42001, que ofrece lineamientos para definir responsabilidades, evaluar riesgos e impactos, y establecer mecanismos de control, seguimiento y mejora continua, sin que su adopción implique por sí misma una obligación legal.