El cibercrimen funciona cada vez más como una cadena de servicios especializados y, hacia 2030, las empresas en América Latina se enfrentan a una industria criminal organizada, en la que algunos actores roban accesos y otros los utilizan para fraude, extorsión o secuestro de datos. En paralelo, la digitalización masiva de pagos, comercio y servicios multiplicó la cantidad de identidades y dispositivos que una organización debe proteger.
En ese escenario, VU sostiene que el fraude de identidad potenciado por Inteligencia Artificial (IA) dejó de ser una amenaza teórica. Según datos de producción de la compañía, una muestra específica indica que 1 de cada 220 evaluaciones biométricas ya es marcada como presunto contenido sintético. A ese fenómeno se suma el abuso continuo de credenciales robadas y la industrialización del ransomware.
La empresa advierte que el desafío no se limita a sumar herramientas, sino a integrarlas en una arquitectura coherente. “Hoy las empresas invierten en controles aislados en lugar de construir una arquitectura de confianza integrada”, dijo Sebastián Stranieri, CEO de VU. En la misma línea, agregó: “Para el 2030, el verdadero peligro no es que nos falte tecnología”, dijo Stranieri.
Identidad y control continuo
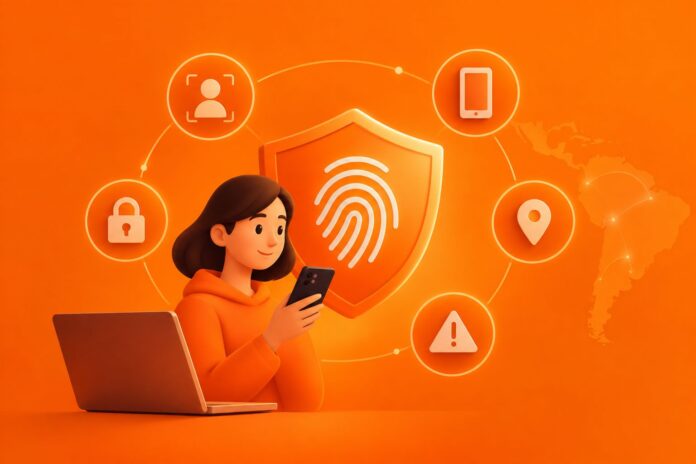
La primera recomendación apunta a dejar de diseñar la seguridad alrededor de una contraseña escrita y avanzar hacia una autenticación sin contraseñas y basada en riesgo. El enfoque propone el uso de llaves de acceso digitales vinculadas al dispositivo del usuario, de modo que la identidad se desbloquee mediante biometría —como huella o rostro— directamente en el equipo, sin que esos datos sensibles viajen por internet. Para 2030, la meta incluye combinar esos mecanismos con pruebas de vida (liveness) y análisis de riesgo según el contexto de cada operación.
El segundo lineamiento propone extender el enfoque Zero Trust más allá del login. La premisa es no asumir que una identidad es segura solo porque ya inició sesión y, en cambio, evaluar de manera continua señales asociadas a la identidad, el dispositivo, la red, la ubicación, el comportamiento y el riesgo de cada operación. Con esas señales en tiempo real, el sistema puede permitir la acción, solicitar una validación adicional o bloquearla.
Automatización, colaboración y resiliencia
La tercera estrategia sugiere automatizar la detección con IA, pero sin trasladar fricción innecesaria al usuario legítimo. El criterio es asignar riesgo combinando identidad, dispositivo y contexto, y aumentar controles solo cuando se justifique. Un flujo mal diseñado en un navegador interno (WebView) de Android puede generar caídas de hasta 26 puntos en la conversión frente al navegador nativo.
Las dos últimas líneas de acción incluyen implementar inteligencia colaborativa entre empresas, compartiendo indicadores y patrones de amenazas bajo reglas claras de privacidad y cumplimiento regulatorio, y preparar la resiliencia integral del negocio. En este último punto, se incluyen minimización y cifrado de datos, políticas de retención claras y un plan de respuesta ante ransomware con contención, erradicación y recuperación desde respaldos segregados, inmutables y probados periódicamente mediante ejercicios y simulacros.