La inteligencia artificial (IA) se incorporó al trabajo cotidiano antes de que muchas organizaciones definieran reglas claras para su uso. En la Argentina, el 61% de las personas utilizó herramientas de IA en su ámbito laboral durante el último año y cerca del 27% lo hizo todos los días, de acuerdo con el estudio Global Workforce Hopes & Fears 2026 de PwC. Ese avance también se da por fuera de los circuitos corporativos, a través de cuentas personales y sin supervisión de las áreas de tecnología, un fenómeno conocido como shadow AI.
En el sector financiero, el problema adquiere otra dimensión por el manejo de datos personales y bancarios. Un relevamiento de IBM, en su informe Cost of a Data Breach 2026, encontró que la inteligencia artificial no autorizada estuvo involucrada en el 43% de los incidentes en organizaciones que sufrieron una filtración de datos, más del doble que el año anterior. En esos casos, el costo promedio fue de US$ 5,39 millones, por encima de la media global de US$ 4,99 millones. Además, el 68% de las organizaciones afectadas no contaba con reglas para gobernar la IA ni para detectar su uso no autorizado.
Una herramienta general y permisos puntuales
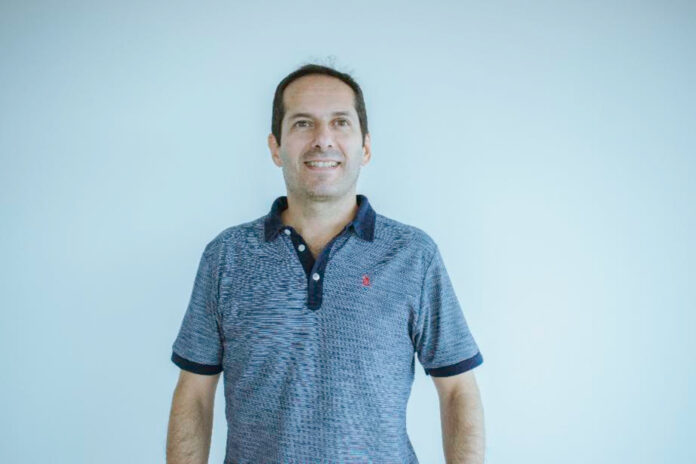
En ese marco, Banco del Sol definió una política basada en una herramienta de IA seleccionada por la entidad para el uso general, con contrato y servicio asociados. “Establecimos una política basada en una herramienta elegida por el banco, con la que tenemos un contrato y un servicio”, dijo Javier Tepedino, jefe de Seguridad de la Información de Banco del Sol. En la misma línea, el directivo precisó que “el resto, al no tener ese respaldo, no está permitido”.
La regla contempla excepciones. Algunos equipos, como marketing, capital humano y desarrollo, tienen habilitadas otras plataformas —entre ellas ChatGPT, Gemini o Claude— por necesidades específicas de su trabajo. En esos casos, se aplican controles de prevención de fuga de datos sobre los contenidos que se cargan en las herramientas.
“Si detectamos una actividad riesgosa, por ejemplo que alguien intenta subir una base de datos, se frena la acción inmediatamente”, señaló Tepedino.
Gobernanza, nubes y validación de resultados
El enfoque apunta tanto a la seguridad como a la gobernanza, entendida como el conjunto de reglas y controles para definir qué se usa, quién lo usa y bajo qué condiciones. “La idea no es usar todas las nubes en forma indiscriminada, porque eso se vuelve un problema muy grande de gobernanza”, explicó. Antes de definir el camino, el banco realizó un workshop con una consultora para comprender cómo encarar la adopción de IA desde tecnología y seguridad.
El desafío, planteó, no es igual para todas las entidades. Tepedino describió que otros bancos suelen convivir con infraestructura propia, entornos híbridos, servicios en varias nubes y más de una herramienta de IA en uso, lo que vuelve más compleja la gobernanza.
Dentro de la organización, desarrollo figura entre las áreas con mayor adopción, en particular como acelerador de tareas, con participación del equipo de seguridad. “No podemos descansar en lo que nos devuelve un agente. Hay que revisarlo, porque si no hago una buena validación puedo incurrir en distintos errores o problemas, no necesariamente de seguridad”, advirtió.