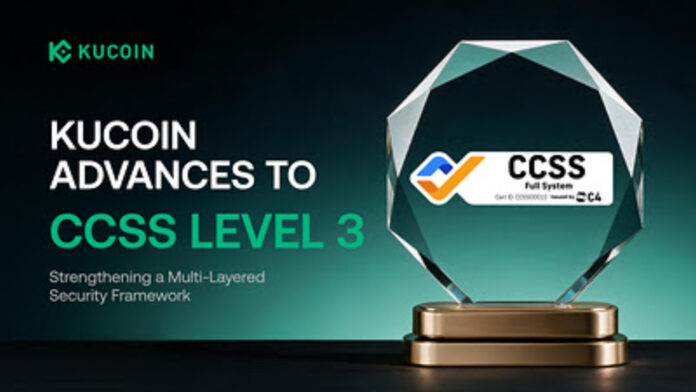
KuCoin elevó sus servicios de gestión de carteras de la certificación CCSS v8.1 Nivel 2 a la CCSS v8.1 Nivel 3, el máximo escalón del estándar en su versión 8.1, diseñado específicamente para sistemas de criptomonedas. La evaluación se realizó bajo el mismo marco v8.1 que la certificación anterior.
El cambio implica una mayor madurez de control en áreas como gestión, medidas de protección organizativas, preparación ante incidentes y auditabilidad. En particular, el Nivel 3 refuerza los controles a lo largo de todo el ciclo de vida de las claves criptográficas, desde la generación y el almacenamiento hasta el acceso, la copia de seguridad y la recuperación.
Qué incorpora el nivel 3
En comparación con el Nivel 2, la certificación de Nivel 3 introduce una separación de responsabilidades más estricta y controles de acceso y de personal más rigurosos. También suma pruebas periódicas de los procedimientos de respuesta ante la filtración de claves, una verificación independiente más amplia y copias de seguridad continuas de los registros operativos.
En conjunto, el esquema apunta a reducir puntos únicos de falla y a reforzar la trazabilidad y la resiliencia operativa. El CCSS (Cryptocurrency Security Standard) complementa normas generales de seguridad de la información al incorporar requisitos específicos para la gestión y protección de claves criptográficas y carteras.
BC Wong, director ejecutivo de KuCoin, afirmó: “La confianza no se consigue con una sola certificación; es un sistema que debe someterse continuamente a pruebas, validarse y mejorarse”. En la misma línea, agregó: “Al pasar del nivel 2 al nivel 3, se aplican controles más rigurosos a las personas, los procesos y las tecnologías que protegen los activos digitales”.
Cómo encaja en el marco de certificaciones
La certificación CCSS se integra al marco de aseguramiento multicapa de la compañía, que incluye SOC 2 Tipo II, orientada a aportar una garantía independiente sobre la eficacia operativa de controles pertinentes. También forma parte de ese esquema ISO/IEC 27001:2022, para la gestión de la seguridad de la información; ISO/IEC 27701:2019, para la gestión de la información sobre privacidad; ISO 22301:2019, para la continuidad del negocio; e ISO/IEC 42001:2023, para la gestión y gobernanza responsables de la IA.
Para los usuarios particulares, los controles mejorados ofrecen mayor protección frente al acceso no autorizado, la exposición de claves y los fallos operativos. Para los clientes institucionales, la certificación ofrece pruebas independientes que pueden respaldar la diligencia debida en materia de seguridad, la evaluación de contrapartes y los requisitos de gobernanza interna.